Sparkling in Telegram
Open de bot, log in met e-mail en krijg binnen een minuut een self-custodial wallet. Niets te installeren — de bot werkt direct in je chats.
Open in TelegramEen veilige crypto app bestaat niet los van de manier waarop je hem gebruikt. Veelvoorkomende oorzaken van verlies zijn phishing, een verkeerd adres of netwerk, te ruime token approvals en een te grote positie. Een groot deel van de controle ligt dus bij jou.
Je leest hoe je account en e-mail afschermt, nepberichten herkent en je seed phrase beschermt, wat je aan adres, netwerk en approvals controleert en welke risico’s swaps, hefboom, signals en tokenized assets meebrengen. Onderaan staat een checklist voor het moment van bevestigen.
Gecontroleerd op 19-10-2026.
Let op: deze checks verkleinen de kans op fouten en fraude, maar sluiten verlies niet uit. Een bevestigde on-chain transactie draai je niet terug, en met hefboom kun je je volledige inzet kwijtraken. Deze pagina is algemene informatie en geen persoonlijk beleggings-, juridisch of belastingadvies.
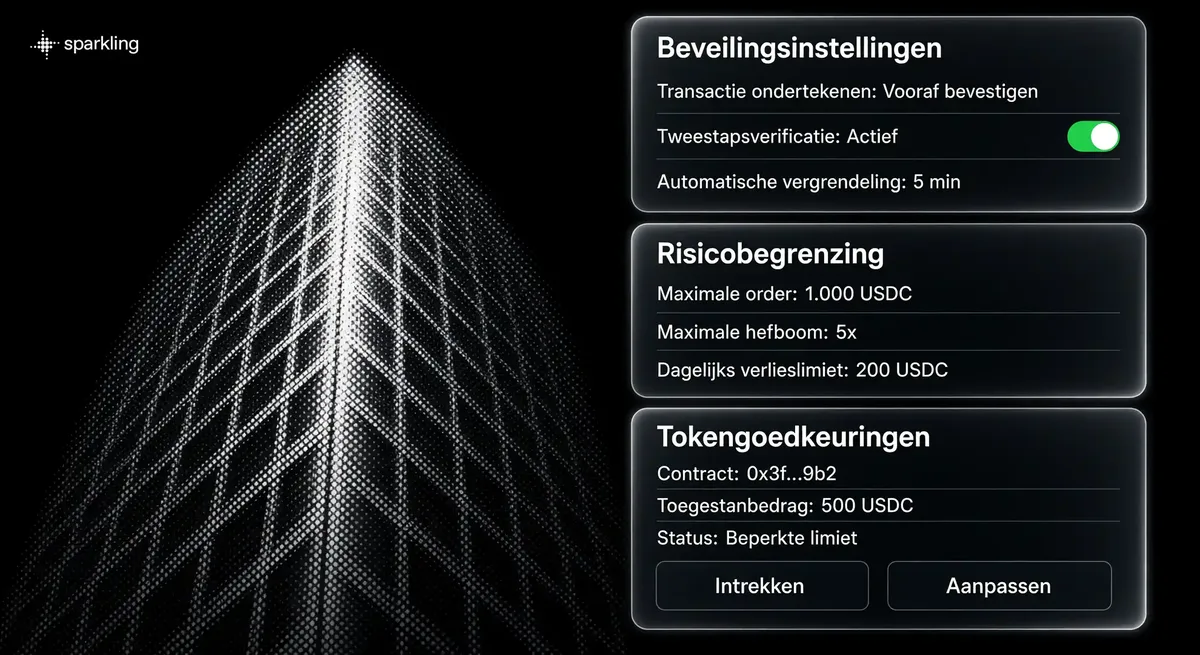
Geen app maakt je volledig veilig. Veiligheid ontstaat uit drie gewoontes: je toegang beschermen, elk adres en verzoek verifiëren en pas bevestigen na controle. Verifiëren betekent nagaan of een bericht, adres of verzoek echt is wat het lijkt, en bevestigen is het moment waarop jij akkoord geeft.
Wie zoekt naar de veiligste crypto app, heeft meer aan criteria dan aan een ranglijst. Zie je vooraf een quote met de kosten? Moet je elke transactie zelf goedkeuren? Bij toegang draait het om je account, apparaat, e-mail en herstelgegevens.
Die laatste laag ligt in Sparkling bij jou. Volgens de voorwaarden van sparkl.ing bereidt de agent een transactie voor, maar vereist elke transactie je expliciete bevestiging. Sparkling is daarbij geen exchange, broker of bank.
De volgorde van eerste wallet tot eerste positie vind je in de brede trading gids, van wallet tot swaps en perpetuals.
Gebruik per account een sterk, uniek wachtwoord, zet 2FA aan met een authenticator-app en beveilig je e-mail, want die is vaak je herstelkanaal. Wie je e-mail of telefoon overneemt, kan vaak ook het wachtwoord van je crypto-account resetten, dus wallet veiligheid begint buiten de wallet zelf.
De meeste maatregelen hieronder komen uit de beveiligingsgids van ethereum.org.
Moet je nog een account openen? De stappen daarvoor staan bij veilig crypto kopen.
Phishing is een nepbericht van een zogenaamd bekende aanbieder dat je laat klikken, installeren of scannen om je gegevens of crypto te stelen. De Europese toezichthouders beschrijven phishing rond crypto in hun factsheet van EBA, EIOPA en ESMA over cryptofraude van 15-12-2025: een ongevraagd bericht via e-mail, telefoon, pop-up of social media leidt je naar een niet-officiële link of app.
Ga je daarop in, bijvoorbeeld door een QR-code te scannen, dan kan er malware binnenkomen waarmee oplichters je crypto stelen.
Urgentie, een te mooi aanbod, een vraag om je seed phrase of code, een afwijkende URL of logo en een onbekende QR-code zijn duidelijke signalen.
| Signaal | Wat je doet |
|---|---|
| Haast, zoals ‘je account wordt vandaag geblokkeerd’ | Neem de tijd; urgentie is een bekend drukmiddel |
| Een aanbod dat te mooi klinkt, zoals gegarandeerd hoog rendement | Reageer niet en klik nergens op |
| Een vraag om je seed phrase, private key of een code | Deel niets en verbreek het contact |
| Een URL of logo dat net iets afwijkt | Typ zelf het adres van de officiële site of open de app |
| Een downloadlink naar een app | Installeer alleen de officiële app via de officiële bron |
| Een onbekende QR-code of een onverwachte bijlage | Niet scannen en niet openen |
Phishing via een QR-code heet ook quishing. Twijfel je over een link, ga er dan met je cursor op staan zonder te klikken en kijk waar hij echt heen leidt. Meer herkenningspunten, zoals spelfouten en een vaag afzenderadres, staan in de algemene uitleg van de AFM over phishing herkennen, die ook bij crypto bruikbaar is.
Echte support, een legitiem platform of je bank vraagt nooit via een privébericht, e-mail, sms of telefoon om je seed phrase of code. Een gratis airdrop die om een approval vraagt, is een rode vlag.
Oplichters lezen mee in openbare chatgroepen en sturen een privébericht zodra iemand om hulp vraagt. Volgens ethereum.org (pagina bijgewerkt in juni 2026) vragen ze dan om je private key of seed phrase, terwijl echte medewerkers voor support geen privékanalen gebruiken. Geef ook niemand toegang op afstand tot je computer.
Bij een airdrop-scam krijg je ‘gratis’ tokens die je alleen nog hoeft te claimen. Dat claimen blijkt een approval of transactie te zijn die je wallet juist openzet voor de oplichter. Hoe je dat controleert en intrekt, staat verderop bij token approvals.
Je seed phrase is de hoofdsleutel van een wallet: wie hem heeft, kan alles weghalen. Met een seed phrase (herstelzin) of private key herstel je een wallet. Deel hem nooit, maak geen screenshot en bewaar hem offline.
Volgens ethereum.org (pagina bijgewerkt in juni 2026) vraagt geen legitieme dienst, supportmedewerker of website erom. Een veilige crypto wallet staat of valt dus met hoe je met die woorden omgaat.
Een hardware wallet houdt de private key offline op een apart apparaat. Ethereum.org noemt dat de veiligste optie om private keys te bewaren. Een garantie tegen elk risico is het niet: phishing, een verkeerd adres en een te ruime approval blijven mogelijk.
Wil je wallet-types naast elkaar zetten, zoals hot en cold of custodial en non-custodial? Lees dan verder bij crypto wallets vergelijken.
Controleer het volledige ontvangstadres, het netwerk en wat een approval precies toestaat, want een bevestigde on-chain transactie kun je niet terugdraaien. Tenzij de ontvanger vrijwillig terugstuurt, is geld naar een verkeerd adres weg.
Volgens de voorwaarden van sparkl.ing kan ook Sparkling zulke bedragen niet terughalen. Daarom drie controles, in deze volgorde.
Vergelijk het hele adres met een betrouwbare bron, niet alleen begin en eind, en kopieer nooit blind een adres uit je transactiegeschiedenis.
Bij address poisoning sturen oplichters een piepklein bedrag vanaf een adres dat lijkt op een adres waarmee je eerder handelde. Zo belandt het nepadres in je recente activiteit of tussen de suggesties van je wallet. Volgens dezelfde factsheet van EBA, EIOPA en ESMA verschilt zo’n adres vaak maar in een paar tekens, meestal in het midden. Kopieer je het uit je geschiedenis, dan ben je het geld meestal definitief kwijt.
Wat wij als redactie aanraden:
Verstuur alleen via het netwerk dat de ontvanger ondersteunt: een overdracht op een netwerk dat het doel niet herkent, kan verloren gaan.
Hetzelfde token kan op meerdere netwerken bestaan, en een adres dat er bekend uitziet, vertelt je niet welk netwerk de ontvanger gebruikt. Vraag dat dus na of kijk het op in de ontvangende app of wallet, en kies precies dat netwerk bij het versturen.
Open een betrouwbare approval-checker of de approval-weergave van je wallet, kijk welke contracten toegang hebben en trek overbodige toegang in met een transactie.
Met een token approval geef je een smart contract het recht om tokens namens jou uit te geven, soms zonder limiet. Zo’n recht verloopt niet: volgens ethereum.org (pagina bijgewerkt in juni 2026) kan een platform met onbeperkte toegang je tokens nog besteden, ook nadat je je tegoeden daar hebt weggehaald. Keur daarom alleen het bedrag goed dat de transactie nodig heeft.
Alleen je wallet loskoppelen van een site haalt de toestemming niet weg. Het intrekken van een approval verplaatst je tokens niet, maar vereist doorgaans een on-chain transactie waarvoor je netwerkkosten betaalt. Meer uitleg staat in de ethereum.org-gids om smart contract-toegang in te trekken.
Bij een swap tussen netwerken kan de uitvoeringsprijs afwijken van de quote, draagt de gebruikte bridge eigen risico en betaal je mogelijk netwerkkosten. Loop deze drie punten na voordat je een cross-chain swap bevestigt:
Hoe route, quote en bridge samenwerken, lees je bij cross-chain swaps.
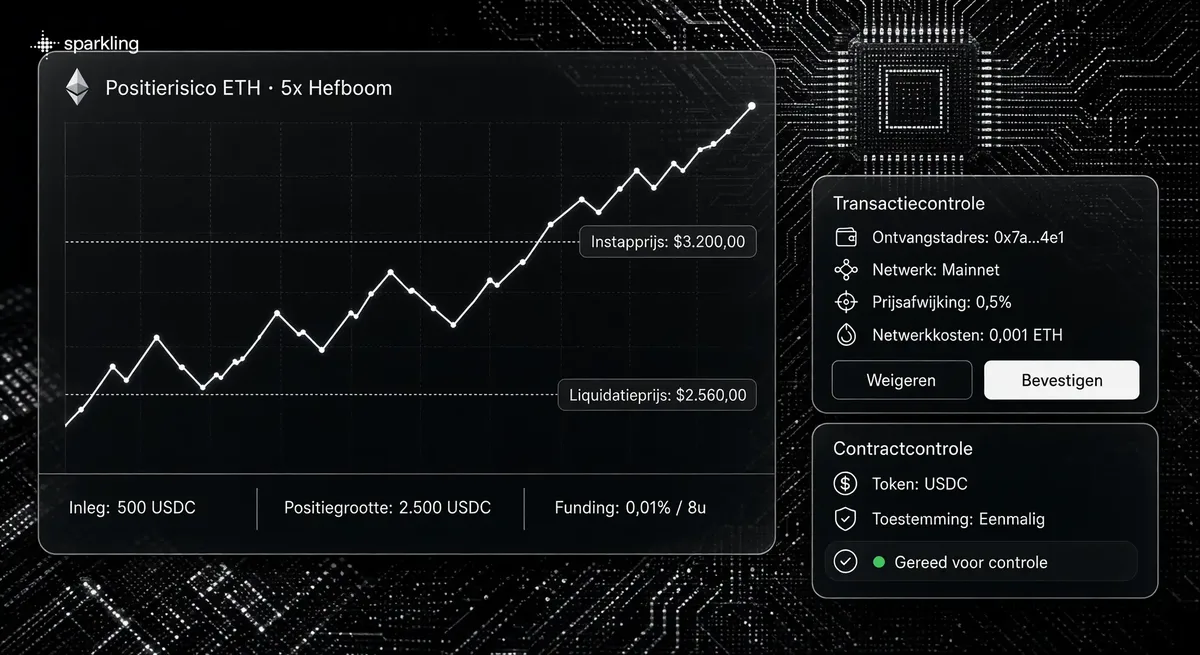
Hefboom vergroot winst en verlies en brengt liquidatie dichterbij. Jij bepaalt de hefboom, de positiegrootte en hoe lang je funding betaalt of ontvangt. Wanneer een positie wordt geliquideerd, hangt af van de regels van het handelsplatform. Voor perps in Sparkling is dat volgens sparkl.ing Hyperliquid, niet Sparkling zelf.
Een geschatte liquidatieprijs kan bij sterke koersbewegingen afwijken. Wat je wel zelf in de hand hebt:
In een ESMA-verklaring over derivaten binnen de CFD-maatregelen van 24-02-2026 herinnert ESMA eraan dat derivaten die als perpetual futures worden verkocht, waarschijnlijk onder die maatregelen vallen als ze aan de CFD-definitie voldoen, ongeacht de productnaam. De verklaring is algemeen en beoordeelt geen specifiek product.
Beschikbaarheid van perps en tokenized assets hangt af van jurisdictie en gebruiker; niet beschikbaar voor personen uit de VS en verboden jurisdicties.
Hoe margin, funding en liquidatie werken, staat bij perpetual trading: hefboom en liquidatie.
Bevestig een signal alleen als de setup nog klopt, en onthoud dat een tokenized asset ook afhangt van de uitgever, de tegenpartij en de liquiditeit. Een verouderde of onjuiste setup wordt riskant zodra je hem zonder eigen controle bevestigt, dus kijk bij elk voorstel opnieuw of koers en context nog kloppen.
Hoe je een setup beoordeelt, lees je bij crypto signals.
Tokenized assets zoals xStocks zijn volgens de documentatie van de uitgever tracker certificates: je krijgt geen directe aandeelhoudersrechten, zoals stemrecht. Naast het koersrisico loop je daardoor uitgevers- en tegenpartijrisico, want je bent afhankelijk van de uitgever en van wie het onderpand aanhoudt. Ook de liquiditeit telt mee: de handel op de secundaire markt kan dunner zijn als de onderliggende Amerikaanse beurs dicht is.
Wat je het beste eerst doet, hangt af van wat er precies gebeurde. Drie situaties vragen om een andere eerste stap:
Open een betrouwbare approval-checker of de approval-weergave van je wallet op een apparaat waarvan je zeker weet dat het veilig is, en trek de approval in zoals hierboven beschreven.
Een approval intrekken herstelt de veiligheid van je sleutel niet: wie je seed phrase of private key kent, kan nieuwe transacties blijven ondertekenen zolang je die sleutel gebruikt. Maak in dat geval een nieuwe wallet met nieuwe sleutels aan op een schoon apparaat en verplaats je resterende tegoeden daarheen.
Beveilig eerst je toegang: wijzig je wachtwoord, zet 2FA aan of opnieuw in, en neem contact op met de officiële support van het platform of je e-mailprovider.
Deze stappen beperken vooral verdere schade en garanderen geen teruggave van verloren geld; wat al bevestigd is op de blockchain, blijft onomkeerbaar. Betaal de netwerkkosten voor het intrekken van een approval alleen vanaf een wallet waarvan je zeker weet dat apparaat en sleutels niet zijn gecompromitteerd; twijfel je daaraan, ga dan eerst naar een nieuwe wallet (situatie 2) voordat je geld bijstort om een transactie te betalen.
Heb je op een nep-link ingelogd, een verdachte approval getekend of vermoed je dat iemand je gegevens heeft? De factsheet van EBA, EIOPA en ESMA van 15-12-2025 noemt deze stappen:
Controleer bron, volledig adres, netwerk, bedrag en quote, approval-limiet, hefboom en positiegrootte, en of het voorstel nog actueel is. Twijfel je, bevestig dan niet. Crypto veilig handelen komt in de praktijk neer op dit ene moment.
In Sparkling stelt de agent de transactie samen, en volgens sparkl.ing gaat er niets door zonder jouw uitdrukkelijke akkoord. Die klik is dus je laatste controlepunt. Ook als alles in orde lijkt, blijft er risico: de lijst maakt fouten minder waarschijnlijk, maar belooft geen uitkomst.
Eén account, twee ingangen. Start binnen een minuut in Telegram of open Sparkling op het web — je wallet, saldo en geschiedenis blijven hetzelfde.
Open de bot, log in met e-mail en krijg binnen een minuut een self-custodial wallet. Niets te installeren — de bot werkt direct in je chats.
Open in TelegramHetzelfde account in je browser, op een groter scherm. Bekijk tradekaarten, controleer saldi en bevestig vanaf je laptop.
Open webversieNee. Ook de veiligste crypto app houdt een phishingbericht, een verkeerd adres of een te grote positie niet voor je tegen. Bescherming komt uit vaste gewoontes: je toegang afschermen, adressen en verzoeken verifiëren en pas bevestigen als alles klopt.
Vaak niet in één oogopslag. Bij address poisoning verschilt het nepadres meestal maar in een paar tekens in het midden. Neem daarom geen adres over uit je geschiedenis: haal het uit een betrouwbare bron en vergelijk het volledig.
Dat is verstandig, zeker bij een onbeperkte approval. Contractrechten verlopen niet en blijven bruikbaar, ook nadat je je tegoeden van dat platform hebt teruggehaald. Intrekken kost een netwerktransactie, maar geen tegoeden.
Je tegoeden blijven gewoon staan, en lopende staking- of lendingposities worden er niet door beëindigd. Wil je het platform later weer gebruiken, dan moet je meestal opnieuw toestemming geven. Kies dan een beperkt bedrag.
Liever niet. Een foto of screenshot kan naar een cloud synchroniseren en daar bereikbaar worden voor aanvallers. Bewaar je seed phrase offline, bijvoorbeeld op papier, en voer hem nooit in op een site waar je via een link kwam.
Deel niets en verbreek het contact. Echte medewerkers vragen niet via privéberichten, e-mail, sms of telefoon om je seed phrase, wachtwoord of beveiligingscode. Twijfel je, zoek dan zelf contact via de officiële app of website.
Alleen als je zeker weet waar hij vandaan komt. De Europese toezichthouders noemen het scannen van een QR-code uit een ongevraagd bericht als manier waarop malware binnenkomt. Open bij twijfel zelf de officiële app.
Sparkling kanaliseert liquiditeit, afwikkeling en identiteit via een select aantal nauw geïntegreerde partners.

Gedigitaliseerde aandelen. Aandelenblootstelling onchain, 24/7.

Voorspellingsmarkten. Neem een positie in bij real-world gebeurtenissen.

Zero-knowledge perpetuals exchange met orderboek-grade uitvoering.

Krachtige onchain handels- en liquiditeitsinfrastructuur.

De blockchain voor AI-agents. Compute, opslag en data in één stack.

Cross-chain swap quotes van diverse platformen.
Updated: